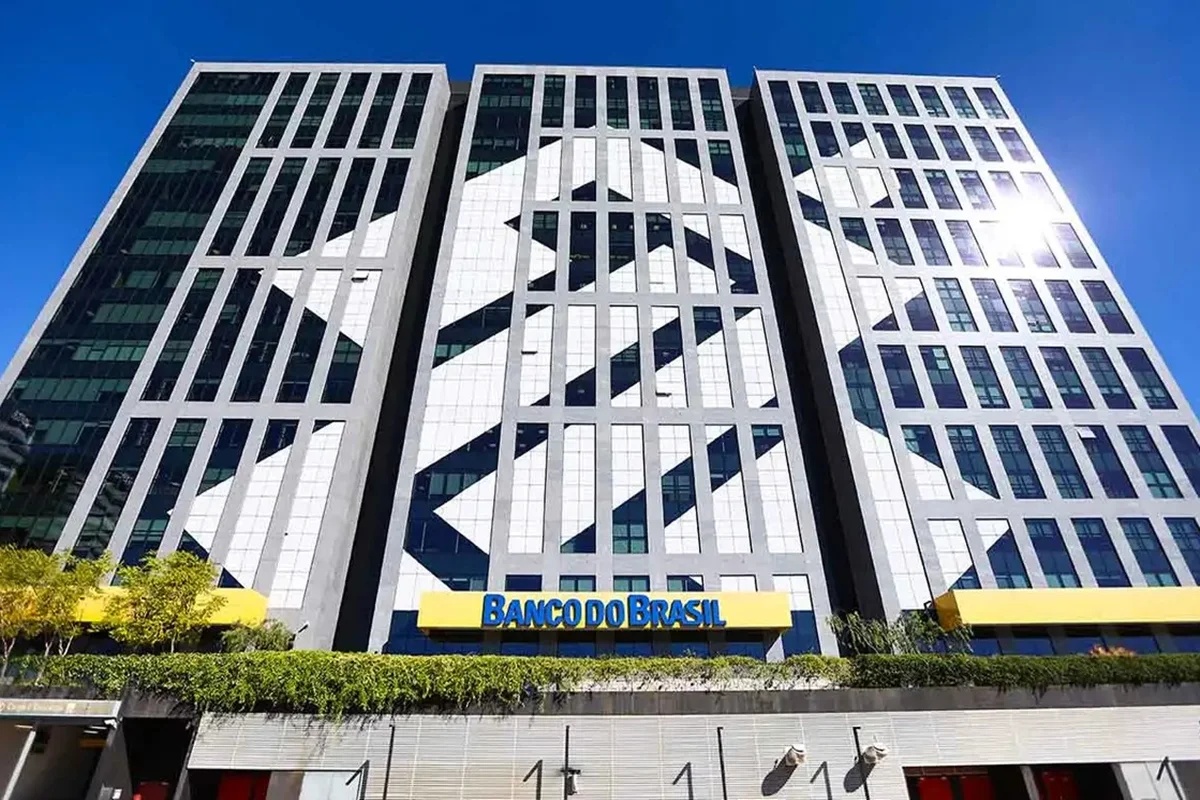
O Banco do Brasil comunicou a clientes a identificação de um acesso não autorizado a dados pessoais ocorrido em 12 de novembro de 2026. A instituição informou que o episódio atingiu alguns usuários e pode ter exposto informações como nome, CPF, endereço de e-mail, número da agência e, em determinados casos, número da conta bancária.
De acordo com o banco, o incidente foi detectado na quinta-feira (12/11) e não envolveu uma invasão aos sistemas internos da instituição. Também não foram identificados vazamentos de senhas, tokens ou códigos de segurança. O Banco do Brasil afirmou ainda que não registrou transações financeiras associadas à ocorrência.
Após constatar o acesso irregular, a instituição ativou seus protocolos de segurança e deu início à investigação. O BB declarou que adotou medidas adicionais de monitoramento e procedimentos relacionados à segurança da informação, à privacidade e à proteção de dados para apurar o caso e impedir a continuidade da ação.
As verificações realizadas pelo banco apontaram que terceiros utilizaram indevidamente uma credencial válida para acessar as informações. Segundo a instituição, a credencial empregada na ação já foi revogada. Com isso, o acesso identificado foi interrompido e não poderia prosseguir por meio daquele recurso.
Dados expostos podem ser usados em tentativas de fraude
Apesar de o episódio não ter incluído senhas, tokens, códigos de segurança ou movimentações financeiras, o Banco do Brasil alertou que dados cadastrais e de contato podem ser aproveitados por criminosos em golpes. Entre os riscos mencionados estão abordagens por mensagens falsas, phishing e técnicas de engenharia social.
Nessas tentativas, os fraudadores podem utilizar as informações expostas para se apresentar como representantes do Banco do Brasil ou de outras instituições. A partir desse contato, podem tentar obter dados adicionais, principalmente senhas e códigos de segurança. Por esse motivo, o banco recomendou cautela diante de mensagens, telefonemas ou qualquer outro contato suspeito.
O Banco do Brasil reforçou que não pede senhas, códigos de segurança ou a instalação de aplicativos. A instituição também não orienta clientes a realizar transferências ou outras movimentações financeiras para supostas contas seguras. A recomendação é não fornecer informações nem seguir instruções recebidas em comunicações cuja autenticidade não tenha sido confirmada por canais oficiais.
Mensagens e links suspeitos, além de páginas falsas que utilizem o nome do Banco do Brasil, podem ser encaminhados para o e-mail [email protected]. Conforme a instituição, esses relatos permitem que sejam adotadas providências junto a serviços de hospedagem e provedores de acesso e conteúdo na internet.
Banco informa cumprimento de medidas previstas na LGPD
O BB afirmou que está executando as providências estabelecidas em seus protocolos de segurança, privacidade e proteção de dados. A instituição também informou que realiza as comunicações aplicáveis ao episódio em atendimento à Lei Geral de Proteção de Dados Pessoais, a Lei nº 13.709/2018.
Clientes que precisarem de informações adicionais podem procurar o atendimento “Fale Com”, disponível no aplicativo BB, ou entrar em contato com a Central de Relacionamento pelos telefones 4004 0001 e 0800 729 0001. O Banco do Brasil reiterou que mantém o compromisso com a transparência, a segurança da informação e a privacidade dos dados de seus clientes.