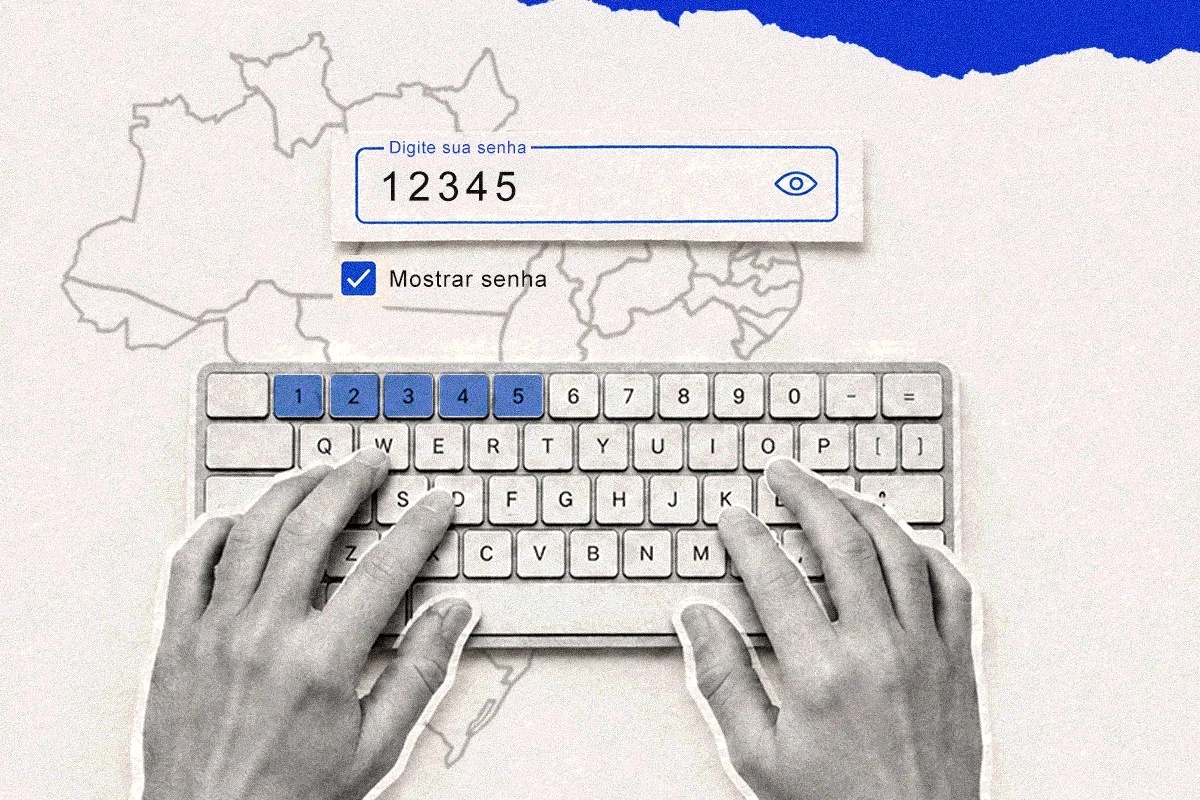
A senha “123456” é a mais utilizada no Brasil, segundo levantamento da NordPass, que identificou a predominância de sequências numéricas, nomes ligados ao futebol e referências da cultura pop entre as combinações escolhidas pelos usuários. O ranking também inclui opções como “admin”, “12345678”, “senh123” e “password” entre as 20 credenciais mais comuns do país.
O resultado indica que muitos usuários ainda priorizam a facilidade de memorizar e digitar uma senha, mesmo quando essa escolha reduz o nível de proteção das contas. Combinações formadas por números em sequência ou por palavras conhecidas tendem a ser mais previsíveis e podem ser testadas rapidamente por ferramentas automatizadas.
Entre os termos relacionados ao futebol, a pesquisa encontrou “flamengo” e “são paulo” entre as senhas adotadas no Brasil. O levantamento também identificou escolhas baseadas em preferências pessoais, incluindo nomes de bandas, personagens e jogos eletrônicos.
Bandas e jogos aparecem entre as combinações escolhidas
Referências musicais como “Metallica” e “Slayer007” fazem parte da lista de senhas inspiradas em interesses individuais. O estudo também apontou o uso de nomes associados aos jogos Minecraft e Temple Run. Embora essas palavras possam parecer particulares, elas podem ser relacionadas aos hábitos e preferências dos usuários, o que facilita tentativas direcionadas de descoberta.
Especialistas ouvidos pelo Metrópoles afirmam que senhas baseadas em nomes populares, palavras conhecidas ou sequências previsíveis oferecem menos resistência a ataques digitais. Criminosos podem recorrer tanto a programas que testam combinações automaticamente quanto a informações pessoais para formular tentativas mais específicas.
Karolis Arbaciauskas, chefe de produto da NordPass, recomenda que o comprimento seja um dos principais critérios na criação de uma senha. Segundo ele, nos casos em que não é possível utilizar uma combinação totalmente aleatória, como ocorre com uma senha mestra, a melhor alternativa é recorrer a uma frase extensa.
A orientação do executivo é utilizar uma sequência formada por pelo menos duas ou três palavras, em vez de combinar uma senha curta e comum com números ou caracteres especiais. A extensão, nesse caso, contribui para aumentar a dificuldade de descoberta sem necessariamente tornar a credencial impossível de memorizar.
Repetição da mesma senha amplia os riscos
Para o especialista em geopolítica, risco político e inteligência artificial Philipe Moura, a praticidade ajuda a explicar por que combinações frágeis continuam entre as mais usadas. De acordo com ele, o usuário costuma resolver primeiro a necessidade imediata de lembrar e digitar a senha, enquanto a possibilidade de invasão parece distante ou improvável.
Moura também observa que pessoas com muitas contas podem acabar repetindo a mesma combinação em diferentes serviços. Outro fator apontado por ele é a percepção de que determinada conta não armazena informações valiosas o suficiente para atrair criminosos. Essa avaliação, no entanto, pode levar à adoção de uma senha simples e reutilizada.
A NordPass recomenda que cada conta tenha uma combinação exclusiva. Assim, caso uma credencial seja exposta em um determinado serviço, ela não poderá ser utilizada automaticamente para acessar outras plataformas. A reutilização transforma um vazamento isolado em um risco potencial para vários acessos do mesmo usuário.
Inteligência artificial aumenta a escala dos golpes
O avanço da inteligência artificial acrescentou novos desafios à proteção digital, mas, na avaliação de Philipe Moura, a tecnologia não é necessariamente o principal instrumento para descobrir senhas extremamente simples. Combinações como “123456”, por exemplo, podem ser quebradas em poucos segundos por programas convencionais de tentativa e erro.
O impacto mais significativo da inteligência artificial está na ampliação de estratégias de ataque já conhecidas. A tecnologia permite elaborar mensagens fraudulentas com português correto, personalização e distribuição em grande escala. Os textos podem simular comunicações enviadas por bancos ou empresas e induzir as próprias vítimas a informar senhas e outras credenciais.
Segundo Moura, a IA reduziu o custo e a dificuldade para que grupos menores conduzam ataques, enquanto as despesas para proteger sistemas e responder a incidentes não diminuíram na mesma proporção. O especialista recomenda, portanto, o abandono de senhas curtas e fáceis de prever.
A orientação é criar combinações mais próximas de frases do que de códigos breves com muitos símbolos. O uso de várias palavras aleatórias e de, pelo menos, 15 caracteres é apontado como uma alternativa mais segura e também mais simples de memorizar.