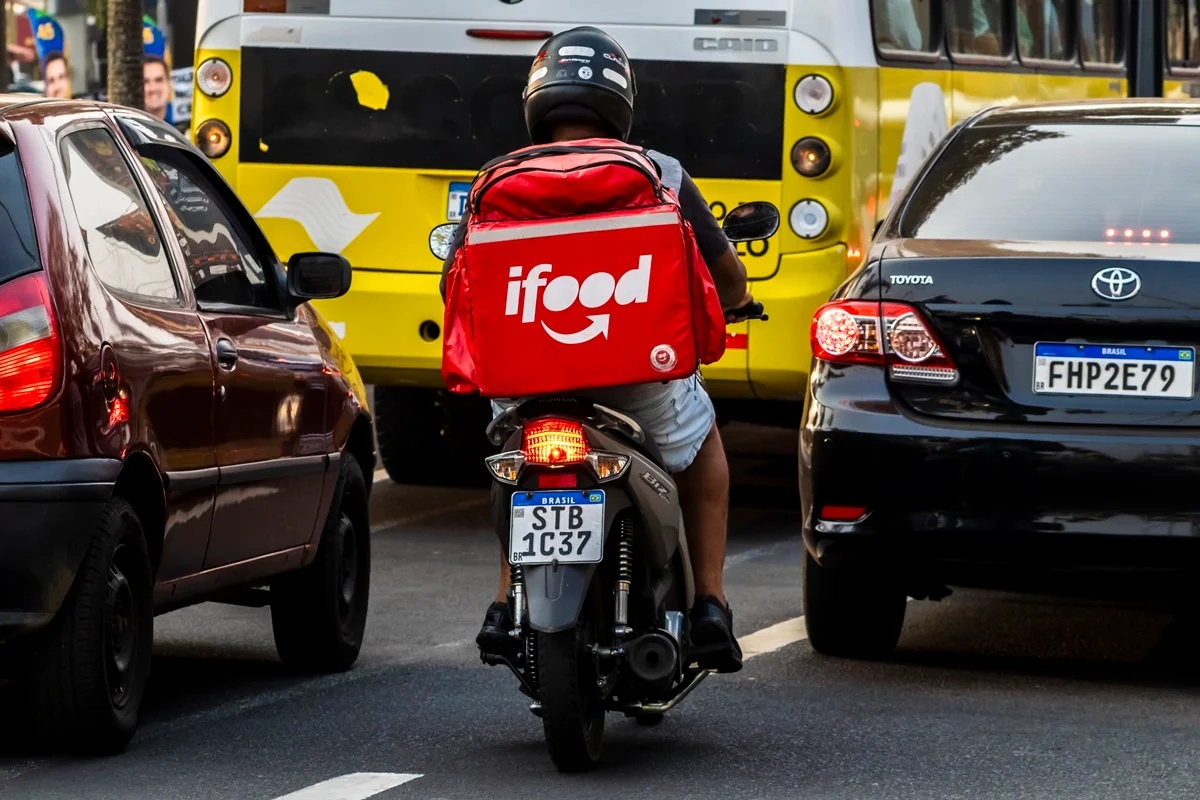
O iFood informou nesta quinta-feira (19/11) que identificou uma invasão em seus sistemas ocorrida no sábado (14/11). Segundo a empresa, o acesso indevido permitiu que terceiros visualizassem informações cadastrais vinculadas a clientes, entregadores e representantes de restaurantes parceiros. A companhia ainda apura a extensão do incidente e não divulgou quantas pessoas podem ter sido afetadas.
Entre os dados acessados estão nomes, CPFs e endereços de entregadores. O iFood afirmou que a investigação continua para determinar quais usuários tiveram informações expostas e esclarecer as circunstâncias do ataque. Até o momento, a empresa não informou a quantidade de clientes, entregadores ou representantes de restaurantes envolvidos no episódio.
A companhia disse que começará a notificar por e-mail, a partir desta quinta-feira (19/11), os usuários identificados como afetados. Os comunicados serão enviados diretamente às pessoas relacionadas aos dados que foram acessados durante a invasão. A identificação dos titulares depende do avanço da análise interna realizada pela empresa.
Investigação tenta esclarecer como ocorreu a invasão
O iFood declarou que ainda não conseguiu determinar de que maneira os invasores entraram em sua infraestrutura tecnológica. A origem do acesso permanece sob investigação, enquanto a empresa acompanha seus sistemas e verifica o alcance do incidente.
A companhia não apresentou detalhes sobre o método utilizado no ataque nem indicou uma previsão para concluir a apuração. Dessa forma, ainda não há informações oficiais sobre a forma de entrada nos sistemas ou sobre a quantidade final de pessoas atingidas.
Apesar do acesso a dados cadastrais, o iFood afirmou que não houve comprometimento de senhas, informações de cartões, meios de pagamento, saldos, extratos ou dados biométricos. A empresa também informou que o funcionamento da plataforma não foi interrompido. Clientes, entregadores e restaurantes parceiros continuaram tendo acesso aos serviços durante o período.
ANPD acompanha o caso
O incidente foi comunicado à Agência Nacional de Proteção de Dados (ANPD), que acompanha a apuração. De acordo com o iFood, a empresa está colaborando com a autoridade e mantém o monitoramento de seus sistemas para identificar eventuais desdobramentos relacionados à invasão.
A comunicação à ANPD ocorre enquanto a companhia tenta delimitar quais informações foram acessadas e quais usuários devem ser informados. Os titulares identificados como afetados receberão os avisos por e-mail conforme a análise avance.
Empresa recomenda cuidado com contatos não reconhecidos
Diante da exposição de informações cadastrais, o iFood orientou os usuários a redobrarem a atenção com ligações, mensagens e e-mails que solicitem dados pessoais ou financeiros. A recomendação também vale para abordagens que peçam senhas, códigos de verificação ou pagamentos por canais não reconhecidos.
Em nota, a empresa reforçou que não solicita senha, código de verificação ou informações de cartão por telefone, e-mail, SMS ou aplicativos de mensagens. O iFood também recomendou a ativação da verificação em duas etapas sempre que esse recurso estiver disponível, como medida adicional de proteção das contas.
A empresa não divulgou outros detalhes sobre a invasão, o número total de usuários envolvidos ou uma estimativa para o encerramento da investigação. O envio dos comunicados individuais deverá ocorrer à medida que o iFood confirmar quais pessoas tiveram dados acessados.